


 입력 2026-09-21 11:11:08


“한번 유출되면 평생 악용 우려”…CI 주기적 변경·재발급 체계 마련 주문
개인정보 유출 피해자 대상 CI 재발급 제도 도입 촉구…“1년 단위 갱신으로 2차 피해 막아야”
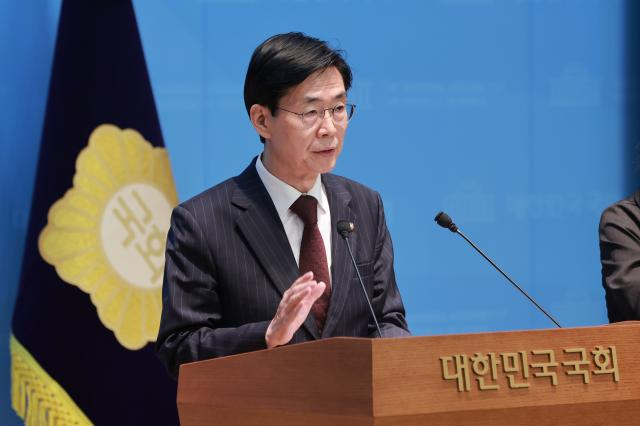
조경태 국민의힘 의원. <출처=연합뉴스>
대규모 개인정보 유출 사고에서 연계정보(CI)가 잇따라 외부로 빠져나가면서 CI에도 유효기간을 두고 주기적으로 갱신하도록 해야 한다는 주장이 국회에서 제기됐다. 비밀번호나 카드번호와 달리 한번 유출된 CI는 이용자가 쉽게 변경하기 어렵다는 점에서 유출 이후의 피해를 줄일 수 있는 제도적 장치가 필요하다는 지적이다.
국회 과학기술정보방송통신위원회 소속 조경태 국민의힘 의원은 21일 오는 국정감사에서 방송미디어통신위원회를 상대로 ‘CI 1년 유효기간제’ 도입을 촉구할 예정이라고 밝혔다.
CI는 이용자가 온라인에서 본인확인을 할 때 생성되는 연계정보로, 서로 다른 서비스에서도 같은 사람임을 확인하는 데 활용된다. 여러 서비스에서 동일한 값이 사용되는 특성 때문에 ‘온라인 주민번호’로도 불린다.
최근 대규모 개인정보 침해사고에서는 CI 유출이 반복됐다. 지난해 롯데카드 침해사고에서는 약 297만명의 개인신용정보가 유출된 것으로 확인됐다. 금융당국에 따르면 해커가 총 200GB 규모의 정보를 빼낸 것으로 조사됐다.
올해 6월 발생한 티빙 해킹 사고에서도 CI와 DI(중복가입확인정보), 이름, 생년월일, 휴대전화번호, 이메일 등의 개인정보가 유출됐다. 정부의 지난 3일 조사 결과 유출된 전체 계정은 3954만개로, 이 가운데 CI를 보유한 계정은 1904만개였다. 중복 계정을 제거하면 CI가 유출된 이용자는 1324만명 수준으로 파악됐다. 조 의원실에 따르면 BGF네트웍스와 우리은행의 개인정보 유출 사고에서도 CI가 유출 항목에 포함됐다.
CI 자체만으로 주민등록번호를 알아내거나 특정 개인을 곧바로 식별할 수 있는 것은 아니다. 다만 서로 다른 업체가 동일한 CI 값을 사용하는 만큼 복수의 유출 정보가 CI를 매개로 결합될 경우 개인의 서비스 이용 내역이나 소비 정보 등이 연결될 가능성이 있다는 것이 조 의원의 지적이다.
특히 CI는 비밀번호나 신용카드 번호처럼 유출 사실을 인지한 이용자가 즉시 새로운 값으로 바꾸기 어렵다는 문제가 있다. 조 의원은 CI 제도 자체를 폐지하기보다는 유효기간을 설정해 일정 기간마다 값을 갱신하는 방식이 현실적인 대안이라고 주장했다. 유효기간은 3년이나 5년보다 1년 단위로 설정할 필요가 있다는 입장이다.
조 의원은 관세청의 개인통관고유부호 제도를 사례로 들었다. 관세청은 지난해 고시를 개정해 올해부터 신규 발급되는 개인통관고유부호에 1년의 유효기간을 적용하고 있다. 도용 정황이 확인되면 직권으로 사용을 정지하고 이용자가 직접 해지할 수 있는 제도도 마련했다.
방미통위도 최근 CI 보호조치를 강화하고 있다. 방미통위는 지난 18일 주민등록번호와 CI를 분리·보관하도록 하는 제도의 시행 시기를 당초 2027년 5월에서 같은 해 1월로 4개월 앞당기는 내용의 고시 개정안을 의결했다. 주민번호와 CI가 동시에 유출되는 것을 차단하기 위한 조치다.
다만 조 의원은 분리·보관을 넘어 이미 유출된 CI 자체를 변경할 수 있는 제도가 필요하다는 입장이다. 국정감사에서 △CI 1년 유효기간제 도입 △유출 피해자의 긴급 변경·재발급 허용 △기존 CI의 단계적 전환 △고시·시행령·법률 개정 필요성 검토 등을 방미통위에 요구할 계획이다.
조 의원은 “CI를 평생 동일하게 사용하는 구조를 그대로 두면 한번의 유출 위험을 국민이 평생 떠안도록 하는 것”이라며 “방미통위는 고시 개정으로 가능한 부분부터 추진하고 추가적인 시행령이나 법률 개정이 필요하다면 국회와 협의해 구체적인 도입 시기와 로드맵을 제시해야 한다”고 말했다.
[CEO스코어데일리 / 김동일 기자 / same91@ceoscore.co.kr]


댓글
[ 300자 이내 / 현재: 0자 ]
현재 총 0개의 댓글이 있습니다.