

[현장] AI 시대, 내년 금융 보안 10대 위협에 ‘프런티어 AI·딥페이크’

 입력 2026-11-12 17:28:46


금융보안원 “공격은 기계의 속도로…금융권, AI 위협 대응체계로 전환”
허세경 부장 “2027년 10대 키워드는 ‘시큐어 넥스트’…보안조치가 곧 법적 방어선”
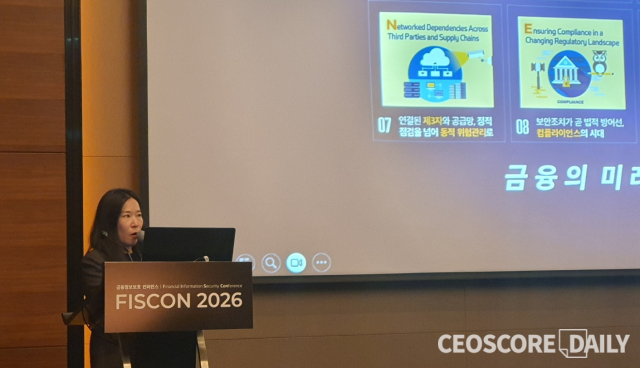
허세경 금융보안원 부장이 12일 서울 여의도 콘래드호텔에서 열린 ‘금융정보보호 컨퍼런스(FISCON 2026)’에서 주제발표를 하고 있다. <사진=백종훈 기자>
인공지능(AI)이 공격과 방어의 방식을 급격한 속도로 바꾸는 가운데 내년에 금융권이 대비해야 할 10대 보안 이슈와 대응 전략이 제시됐다.
이 자리에서는 프런티어 AI가 전문가 수준의 공격 역량을 갖추면서 공격과 방어 간 격차가 더욱 벌어질 것이라는 경고가 나왔다. 동시에 AI 에이전트가 결제까지 대신하는 ‘에이전틱 커머스’와 딥페이크, 양자컴퓨팅에 따른 암호 무력화 등에 대비해야 한다는 제언도 나왔다.
허세경 금융보안원 부장은 12일 서울 여의도 콘래드 서울 호텔에서 열린 ‘금융정보보호 컨퍼런스(FISCON 2026)’에서 ‘2027년 디지털 금융보안 이슈 전망’을 주제로 발표했다.
먼저 그는 금융보안원이 선정한 10대 키워드를 소개하면서 “금융사 현업 종사자와 금융정보보호 산업계 전문가의 의견을 수렴해 선정한 10대 키워드의 머리글자를 이으면 ‘시큐어 넥스트(SECURE NEXT)’가 된다”며 “AI가 바꾼 사이버 위협 지형에서 금융의 미래를 지킨다는 뜻”이라고 말했다.
허 부장은 “내년에는 AI가 공격과 방어의 방식을 바꾸고, 금융권이 AI를 받아들이는 과정에서 관련 환경도 빠르게 변할 전망”이라며 “여기에 디지털 자산과 같은 새로운 혁신이 더해질 것”이라고 설명했다.
그가 꼽은 첫 번째 키워드는 프런티어 AI다. 그는 “프런티어 AI는 전문가 수준의 사이버 공격 역량을 갖추고 있어 전문적인 공격 역량이 없는 사람도 공격할 수 있게 됐다”며 “핵심은 격차다. 공격은 기계의 속도로 넘어가는데 방어가 기존 수준에 머무른다면 공격과 대응 간 비대칭적 격차는 더욱 벌어질 것”이라고 경고했다.
허 부장은 “사람이 공격 목표만 제시하면 AI 에이전트가 정보 수집부터 취약점 탐색, 침투와 권한 확대, 결과 분석까지 자율적으로 수행한다”며 “지금의 보안 체계를 AI 위협 대응 체계로 전환해야 한다”고 강조했다. 금융보안원은 내년 AI 기반 상시 침투테스트 플랫폼을 구축하고 보안관제를 고도화할 계획이다.
AI 에이전트가 결제까지 수행하는 에이전틱 커머스에 대해서는 “결제 권한을 에이전트에 너무 포괄적으로 위임하면 사고가 났을 때 책임 소재가 불분명해질 수 있다”며 “어느 에이전트가 누구의 위임을 받아 거래를 요청했는지 확인하고, 고위험 거래에는 반드시 사람이 개입하며 문제가 생기면 즉시 멈출 수 있는 킬 스위치를 둬야 한다”고 말했다.
◇ 딥페이크로 진위 판단 어려워져…PQC 전환 로드맵 수립 시작해야
허 부장은 디지털 자산의 보안 위험도 거론했다. 그는 “내년 토큰증권 제도가 시행되면 분산원장이 자본시장의 핵심 인프라로 부상하는 만큼 분산원장의 보안 사고는 곧 신뢰의 문제로 직결된다”며 “올해 3월 해외 스테이블코인 USR 해킹에서는 키 관리 인프라가 침해돼 담보 없는 스테이블코인 약 8000만개가 무단 발행되고 약 2500만달러가 유출됐다”고 말했다.
강화된 보안 규제도 짚었다. 그는 “개정 법령은 경영진을 보안 관리의 책임자로 명시하고 반복적이거나 중대한 침해사고에 대한 제재를 강화하는 한편, 사전에 보안 투자 노력을 했다면 과징금 감경에 반영하고 있다”며 “이제 보안 조치는 사고를 막는 수단이면서 동시에 법적 방어선이 될 수 있다. 그 증적을 관리해 감독 대응에 활용할 수 있도록 해야 한다”고 조언했다.
허 부장은 딥페이크도 금융보안 위협으로 꼽았다. 그는 “이탈리아에서는 그룹 최고경영자(CEO)를 사칭한 메시지와 AI 복제 음성을 결합한 공격으로 약 9500만 유로를 편취한 사례가 있다”며 “카메라 앞에 가짜 영상을 제시하거나 전송 경로에 위조 영상을 끼워 넣어 비대면 신원확인 절차를 우회할 수도 있다”고 말했다.
다행히 보이스피싱 피해는 줄고 있는 상황이다. 그는 “보이스피싱 정보공유 플랫폼 ASAP에 139개 금융사가 참여해 54만건 이상의 정보를 공유했고 약 753억원의 피해를 예방했다”며 “올해 1~9월 피해액은 전년 동기 9867억원에서 4196억원으로 약 57.5% 줄었다”고 말했다. 이어 “다만 딥페이크 기술 발전으로 진위 판단이 갈수록 어려워지고 있어 안심하기는 이르다”고 덧붙였다.
허 부장은 양자내성암호(PQC) 전환도 시급한 과제로 제시했다. 그는 “구글은 256비트 타원곡선암호 해독에 필요한 양자자원이 기존 추정치의 약 20분의 1이면 된다는 연구 결과를 발표하고 PQC 전환 목표를 2029년으로 설정했다”면서도 “지금 암호문을 수집해 뒀다가 나중에 해독하는 ‘선수집 후해독’ 위협이 있어 양자컴퓨터가 아직 없으니 괜찮다고 볼 수 없다”고 지적했다.
그러면서 “암호 자산은 조직 전반에 분산돼 있는 만큼 경영진부터 정보보호·IT·개발·운영·구매 부서까지 함께 참여하는 전사 협업 기반의 PQC 전환 로드맵을 수립해야 한다”고 부연했다.
[CEO스코어데일리 / 백종훈 기자 / jhbaek@ceoscore.co.kr]


댓글
[ 300자 이내 / 현재: 0자 ]
현재 총 0개의 댓글이 있습니다.